 0:58
Social Engineering Pentest: Menguji Apakah Tim IT dan Pegawai Bisa Lengah
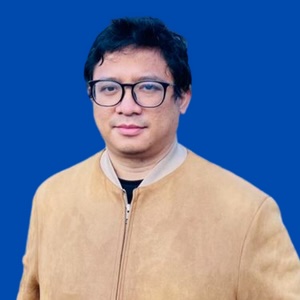 Anggrahito
EXPERT CYBERSECURITY & PENETRATION TESTING / MBA / VULNERABILITY ASSESSMENT & ETHICAL HACKING
15 Batch 6 Kelas
Tidak semua pentest menguji sistem. Social engineering pentest menguji orangnya.
Organisasi memesannya untuk mengetes diri sendiri: apakah tim IT atau pegawainya bisa lengah, misalnya lewat phishing.
Di luar kantor, pola yang sama dipakai penjahat. Anggrahito mencontohkan aplikasi berbahaya yang dikirim sebagai surat undangan ke ponsel Android, dan banyak yang kena, terutama orang tua kita. Celahnya bukan di perangkat, tapi di kebiasaan membuka kiriman tanpa curiga.
Expert: Anggrahito, (CEH, ECSA, CHFI) MBA.
Materi ini bagian dari kelas "Pentest Basic & Ethical Hacking" di Taalenta.
Cek jadwal batch berikutnya, akses rekaman lengkapnya, atau ajukan kelas privat untuk tim/perusahaan: https://taalenta.id/ptb/
#SocialEngineering #Phishing #CyberSecurity #Pentest #Taalenta
Transkrip otomatis, mungkin ada salah kata.
Nah, biasanya social engineering pentest untuk ngetes ee apa namanya? Eh, jadi organisasi misalnya melakukan sosial engine pentes test untuk ngetes dirinya sendiri gitu. Apakah misalnya tim IT-nya lengah atau pegawainya lengah dan sebagainya. Misalnya kita menggunakan e fishing gitu ya untuk meningkat saya belu kena sosialing, Pak. Oke. Iya. Social engineering ee rata-rata bisa kena juga gitu. Apa namanya ya? Biasanya penjahat ee pakai apa namanya? Malware di Android gitu ya. Ada surat undangan apa segala macam. Nah, itu juga masuk dalam social engineering tuh. Nah, rata-rata kalau yang sudah orang tua gitu ya, bapak-bapak, Bapak, Ibu kita gitu ya atau nenek, kakek masih pakai smartphone apalagi Android. Nah, itu hati-hati.
Kelas Terkait
PTB 4 batch
Basic Pentest & Ethical Hacking
11 – 16 November 2024
SCM 6 batch
[SCM] Security Monitoring dengan WAZUH
27 – 30 November 2025
KPD 2 batch
Lindungi Bisnis dari Dalam: Pelatihan PDP untuk Karyawan, Konten Kreator, & Tim Operasional
30 Agustus – 7 September 2025
PLM 2 batch
Indonesian Privacy Law (UU PDP) Masterclass: Ensuring Compliance through ISO 27001 Best Practices
11 – 18 Juli 2026