Mastering SOC Analyst
Deteksi Serangan & SIEM dengan Wazuh
Dari Memasang Wazuh dan Menulis Rule Deteksi sampai Simulasi Serangan dan Respons Insiden
Segera daftar sebelum 18 Desember 2026.
Taalenta Inteleksia® adalah merek dagang terdaftar platform pembelajaran profesional dari PT Taalenta Digital Inteleksia.
Outcome Kenapa Anda Wajib Ikut Kelas Ini?
Outline Belajar apa saja di Kelas Ini?
- Peran SOC Tier 1 sampai 3, perbedaan SIEM, XDR, dan SOAR, serta siklus Detect, Analyze, Respond menurut NIST SP 800-61.
- MITRE ATT&CK sebagai bahasa bersama untuk menjelaskan teknik serangan dan menyusun use case SOC.
- Komponen Wazuh (agent, server, indexer, dashboard), port yang dipakai, dan alur log dari decoder, rule, alert, sampai indexer.
- Pilihan model pemasangan (all-in-one, distributed, Docker/OVA), kebutuhan server, dan retensi data.
- Memasang Wazuh dengan wazuh-install.sh, mengambil kredensial, memeriksa layanan, dan masuk ke dashboard lewat HTTPS.
- Memasang agent di Linux dan Windows, memastikan agent terhubung, serta menelusuri masalah port, firewall, dan versi agent.
- Menyiapkan lab empat mesin virtual: Wazuh Server, web server Ubuntu, Windows dengan Sysmon, dan Kali Linux sebagai penyerang, dengan snapshot baseline.
- Struktur decoder dan rule XML, makna level 0 sampai 15 untuk triase, serta pemetaan rule ke MITRE ATT&CK.
- Membedakan ruleset bawaan dengan rule kustom di local_rules.xml, termasuk rentang ID kustom.
- Menguji log dengan wazuh-logtest, membuat rule anak, dan menyusun korelasi berbasis frekuensi dan jangka waktu.
- Berburu ancaman di dashboard dengan query DQL, saved query, kolom kustom, dan ekspor CSV.
- File Integrity Monitoring: memantau perubahan pada direktori penting di Linux dan Windows, lalu membaca alert-nya di dashboard.
- Memasang Suricata sebagai NIDS, mengirim log eve.json ke Wazuh, dan menguji deteksinya.
- Integrasi VirusTotal dengan active response untuk menghapus file berbahaya otomatis, diuji dengan file EICAR, lengkap dengan batas API publiknya.
- Brute force dengan Hydra dan active response firewall-drop yang memblokir IP penyerang.
- Pemindaian dengan Nmap serta serangan SQL Injection dan XSS ke web server, lalu menelusuri alert yang muncul.
- Notifikasi alert ke Telegram lewat bot dan integrasi kustom, dengan filter level atau rule tertentu.
- Skenario terpadu dari pengintaian, brute force, sampai malware, ditutup dengan laporan insiden singkat.
- Validasi true positive dan false positive, pengayaan konteks alert, eskalasi ke level berikutnya, dan dokumentasi tiket.
- Mengatur keseimbangan antara noise dan cakupan deteksi, pengecualian, pengamanan API key, dan risiko auto-delete.
- Pre-test, kuis di tiap sesi, post-test, dan roadmap lanjutan (Sysmon, vulnerability detection, SOAR).
Meet Our Expert
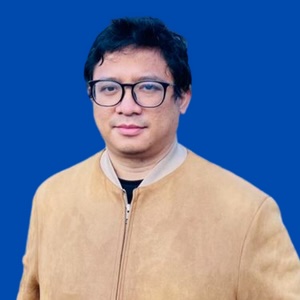
Anggrahito
EXPERT CYBERSECURITY & PENETRATION TESTING / MBA / VULNERABILITY ASSESSMENT & ETHICAL HACKING
Anggrahito, MBA, adalah seorang Expert di bidang Cybersecurity dan Penetration Testing dengan latar belakang akademis dan profesional yang kuat di keamanan siber. Keahliannya meliputi vulnerability assessment, ethical hacking, network security, dan penyusunan kebijakan keamanan informasi. Dengan 1 batch kelas di Taalenta, Anggrahito mengajar peserta memahami metodologi penetration testing, teknik identifikasi celah keamanan, serta strategi mitigasi risiko siber. Pendekatannya menggabungkan perspektif bisnis dari latar MBA dengan kompetensi teknis, relevan bagi profesional IT dan manajemen keamanan organisasi.
selalu memberikan pelatihan-pelatihan yang berkualitas dengan harga pas
Kapanlagi ikut kelas SCM ini dengan harga yang terjangkau. Materi yang disampaikan sangat tepat dan bisa dipakai dikerjaan juga, terbantu sekali dengan adanya kelas ini
Menurut saya sudah sangat wordit dari biaya dan pemateri luar biasa udah pling recomend buat mereka yg mancari harga murah tp tidak murahan.
Terbatas!
Daftar sebelum 18 Desember 2026
Segera pilih paket yang sesuai kebutuhan Anda
Pilih "Daftar Kolektif" saat checkout, atau hubungi kami untuk bantuan pendaftaran.
PDF Program Brief / PenawaranELITE
⭐ SUPREME ⭐
Rp500rb
- Modul
- Rekaman Kelas
- Kelas Zoom Eksklusif
- Grup Mentoring
- E-Certificate
CUSTOMIZED SERVICE
Berbagai Pilihan Solusi
untuk Perusahaan / Institusi / Perorangan
- Konsultasi intensif 1 on 1
- Private / Corporate Training
- Online / Offline
- Flexible & Negotiable Terms
Jadwal Kelas & Silabus
-
18 Jumat
Sesi 1 : 19.00 – 21.00 WIB
Fondasi SOC & Wazuh: Arsitektur hingga Deploy Agent
- Perkenalan, tujuan pelatihan, aturan lab (etika & isolasi jaringan), pre-test 10 soal.
- Peran SOC Tier 1–3; SIEM vs XDR vs SOAR; siklus Detect–Analyze–Respond (NIST SP 800-61); MITRE ATT&CK sebagai bahasa deteksi; use case SOC.
- Komponen Agent, Server (wazuh-remoted, wazuh-analysisd, wazuh-authd), Indexer, Dashboard; port 1514/1515/55000/9200/443; alur log → decoder → rule → alert → indexer.
- All-in-one vs distributed vs Docker/OVA; kebutuhan server AIO (4 vCPU / 8 GB RAM / 50 GB); OS yang didukung; retensi data.
- Jalankan wazuh-install.sh -a (Wazuh 4.14), ambil kredensial dari wazuh-install-files.tar, verifikasi service wazuh-manager / wazuh-indexer / wazuh-dashboard, login dashboard HTTPS.
- Agent Linux (repo apt + WAZUH_MANAGER) dan Windows (MSI silent install); verifikasi agent_control -l; troubleshooting port 1514/1515, firewall, versi agent ≤ manager.
- Rekap konsep kunci, kuis singkat, persiapan Sesi 2.
-
19 Sabtu
Sesi 2 : 09.00 – 11.00 WIB
SOC Analysis: Lab Virtual, Anatomi Rule & Threat Hunting
- Cek status agent & kesiapan lab tiap peserta.
- Topologi 4 VM di VirtualBox/VMware/Proxmox: Wazuh Server, Ubuntu Web Server (Apache), Windows 10/11 + Sysmon, Kali Linux (attacker); jaringan NAT Network/Host-only 192.168.56.0/24; snapshot baseline.
- Struktur decoder & rule XML; level 0–15 dan makna triase; rule.groups; mapping rule.mitre.id; ruleset bawaan /var/ossec/ruleset/ vs kustom /var/ossec/etc/rules/local_rules.xml; rentang ID kustom 100000–120000.
- Modul Threat Hunting/Discover; query DQL: rule.id:5710, rule.level >= 10, agent.name, rule.groups:authentication_failed, rule.mitre.id, data.srcip; saved query, kolom kustom, export CSV.
- Uji log dengan /var/ossec/bin/wazuh-logtest; rule anak (if_sid), korelasi frekuensi (frequency, timeframe, if_matched_sid, same_srcip); naikkan level & tambahkan MITRE; restart manager & validasi.
- Validasi true/false positive, enrichment (reputasi IP, konteks agent), eskalasi ke L2, dokumentasi tiket.
- Rekap, kuis rule.id, persiapan Sesi 3.
-
20 Minggu
Sesi 3 : 09.00 – 11.00 WIB
Integrasi PoC: FIM, Suricata NIDS & Auto-Remediation VirusTotal
- Review custom rule & hasil hunting.
- Konfigurasi <syscheck>: realtime, whodata (auditd / Windows SACL), report_changes; monitor /etc, /var/www/html, folder Downloads Windows; uji tambah/ubah/hapus; analisis alert & dashboard FIM.
- Instal Suricata di Ubuntu agent, aktifkan ET Open (suricata-update), set HOME_NET & interface; kirim eve.json via <localfile> log_format json; uji curl testmynids.org & Nmap; analisis rule.groups:suricata.
- Blok <integration> virustotal (API key, group syscheck); FIM realtime di direktori target; skrip remove-threat (Linux) / remove-threat.exe (Windows); <command> & <active-response> pada rule 87105; uji file EICAR; batas API publik 4 req/menit & 500/hari.
- Noise vs coverage, pengecualian (<ignore>), pengamanan API key, risiko false positive pada auto-delete, change management.
-
21 Senin
Sesi 4 : 19.00 – 21.00 WIB
Simulasi Serangan, Active Response & Notifikasi Telegram
- Validasi ketiga PoC berjalan.
- Hydra dari Kali ke Ubuntu agent; deteksi 5710/5760/5763; Active Response firewall-drop (timeout 180 detik); verifikasi IP penyerang terblokir & alert 651.
- Nmap scan (terdeteksi Suricata); SQL Injection & XSS ke Apache (curl/browser) → 31103/31105/31106; opsional: brute force logon Windows → 60122/60204.
- Bot via @BotFather, chat_id via getUpdates; skrip /var/ossec/integrations/custom-telegram (+ .py), izin 750 root:wazuh; blok <integration> dengan hook_url, level ≥ 10 atau rule_id tertentu; uji & format pesan.
- Skenario terpadu: recon → brute force → drop malware; tim mendeteksi, merespons, menerima notifikasi Telegram, menyusun laporan insiden singkat.
- Post-test, evaluasi pelatihan, roadmap lanjutan (Sysmon, vulnerability detection, SOAR).
Perlengkapan yang Diperlukan
- Laptop dengan spesifikasi yang memadai (menjalankan beberapa mesin virtual)
- Koneksi internet yang stabil
Catatan Penting
- Sesi live via Zoom. Link akses ada di Journey™ Hub (dashboard peserta)
- Komitmen akses rekaman 6 bulan di Journey™ Hub
- Presensi peserta dilakukan melalui Journey™ Hub
- Materi (slide, dataset/file latihan, modul) tersedia di Journey™ Hub
- E-certificate diterbitkan di Journey™ Hub setelah peserta mengisi form feedback pasca-kelas
- Komitmen pendampingan expert: 2 minggu konsultasi tambahan & diskusi setelah kelas berakhir
MC / Moderator
Sesi 2, Sesi 3, Sesi 4
Sudah siap ikut?
Kelas mulai 18 Desember 2026. Tempat diamankan setelah pembayaran selesai.
Daftar Sekarang